Preparação contra ransomware: o Brasil subiu no ranking global de ataques. Por onde começar?
08/10/2026
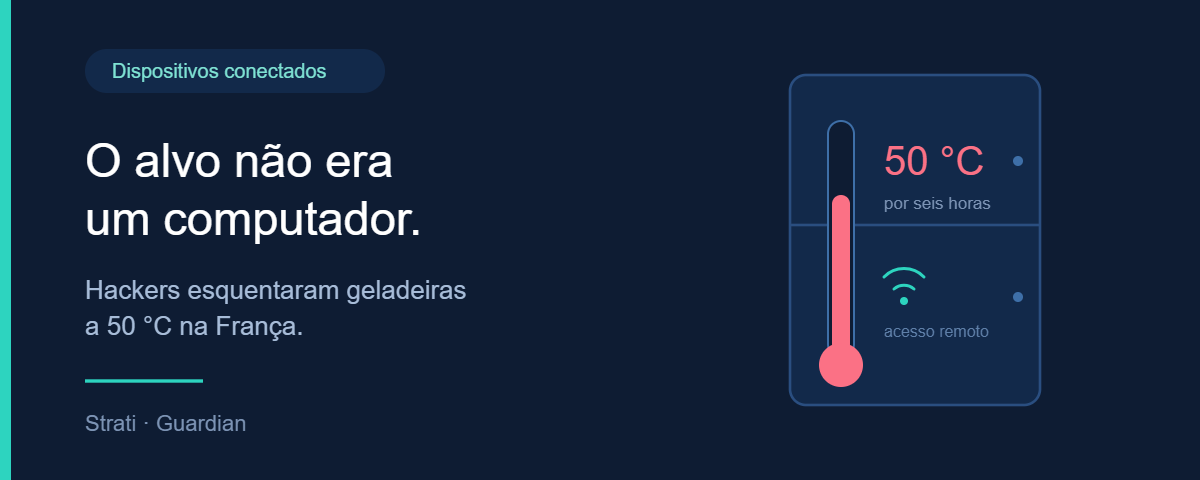
Na noite de domingo, 11 de outubro, alguém elevou a temperatura das geladeiras e freezers de centenas de supermercados na França para 50 °C.
Não foi falha elétrica. Foi acesso remoto aos dispositivos conectados que controlam a refrigeração. Os invasores dispararam ciclos de degelo e deixaram os equipamentos aquecendo durante a madrugada.
O resultado: toneladas de alimentos descartados, funcionários esvaziando corredores inteiros de congelados na manhã seguinte — e, em algumas lojas, incêndio.
A Procuradoria de Paris classificou como ataque de grande escala afetando refrigeradores conectados em diversas redes de supermercados. O primeiro-ministro Sébastien Lecornu determinou que a ANSSI, a agência nacional de segurança da informação francesa, investigasse.
O tamanho
| Rede | Impacto relatado | Fonte |
|---|---|---|
| Intermarché e Netto (grupo Les Mousquetaires) | 300 lojas | AP |
| Carrefour | 80 supermercados | Reuters |
| Coopérative U | 80 lojas | AP |
| Monoprix | 5% das lojas, de cerca de 490 | Reuters |
| E.Leclerc | Entre as redes afetadas | Exame |
O grupo Les Mousquetaires informou que os refrigeradores de cerca de 150 de suas lojas ficaram a 50 °C por seis horas durante a madrugada, segundo a CNN Brasil.
No total, o governo francês estima cerca de 700 supermercados afetados, número citado pelo ministro das Finanças do país. Os primeiros relatos falavam em mais de 500, e as redes confirmaram individualmente pelo menos 380.
O prejuízo financeiro ainda não foi fechado, mas o jornal Le Monde estimou que pode chegar a dezenas de milhões de euros. O caso já virou investigação criminal, e a autoria segue desconhecida.
O que foi atacado
Segundo a ANSSI, os invasores comprometeram controladores de pelo menos três fabricantes: a dinamarquesa Danfoss e as americanas Copeland e Dixell.
A Danfoss informou que os sistemas afetados rodavam versões desatualizadas de firmware, em sua maioria equipamentos antigos que já não recebiam atualizações de software e segurança. A empresa afirmou que há muito tempo orienta clientes a manter os sistemas atualizados e a migrar soluções legadas.
E aqui está o dado que explica a escala. Antes do ataque, segundo levantamento do pesquisador de segurança Félix Aimé, mais de 1.700 sistemas rodando o software afetado da Danfoss estavam expostos à internet só na França.
Mil e setecentas portas, abertas, esperando.
O alvo não era um computador
É isso que torna esse caso diferente de quase tudo que se lê sobre cibersegurança.
Não houve e-mail de phishing para um funcionário. Não houve ransomware criptografando servidor. Não houve dado vazado. O que houve foi alguém assumindo o controle de um equipamento de refrigeração — uma máquina que ninguém, em nenhum desses supermercados, considerava “um ativo de TI”.
E o prejuízo foi físico: comida estragada, loja fechada, fogo.
A combinação que abriu a porta
Dois fatores, e nenhum deles é sofisticado.
Firmware desatualizado. Equipamentos antigos, fora do ciclo de suporte do fabricante, rodando software que não recebia correção de segurança havia tempo. A Danfoss foi explícita: orientava atualizar e migrar, e isso não foi feito.
Exposição direta à internet. Mil e setecentos sistemas alcançáveis de qualquer lugar do mundo. Não é que o atacante precisou invadir a rede da loja e caminhar lateralmente até o controlador — o controlador estava na internet.
Qualquer uma das duas isolada já é problema. Juntas, são convite.
Por que dispositivos conectados ficam desatualizados
Porque esses equipamentos não chegam pela TI.
A câmara fria é comprada pela operação. Instalada por um técnico de refrigeração. Configurada com acesso remoto para que o fornecedor possa dar suporte sem ir até o local — o que, convenhamos, é razoável e economiza dinheiro.
Ninguém nessa cadeia tem “atualizar firmware” na descrição do cargo. Ninguém pergunta se aquilo precisa estar acessível pela internet. E dez anos depois, o equipamento continua lá, funcionando perfeitamente para o que foi comprado, e invisível para quem responde por segurança.
É a mesma raiz do acesso de fornecedor esquecido na rede: ativo sem dono. Muda o vetor, não o problema.
“Mas eu não tenho supermercado”
A tentação é ler isso como notícia de varejo. Não é.
Troque “geladeira” por qualquer equipamento conectado que a sua empresa tem e que não está no inventário de TI. A lista costuma ser mais longa do que parece:
| Equipamento | Onde costuma estar |
|---|---|
| Câmeras de CFTV e DVR | Praticamente toda empresa |
| Controle de acesso e catracas | Portaria, áreas restritas |
| Ar-condicionado central e automação predial | Prédios próprios e andares corporativos |
| Nobreaks com placa de rede | Sala de servidores |
| Impressoras e multifuncionais | Todo andar |
| Câmaras frias e refrigeração | Indústria de alimentos, farmacêutica, laboratórios |
| CLPs e supervisórios | Qualquer operação industrial |
| Centrais telefônicas | Legado que ninguém desligou |
| Smart TVs de sala de reunião | Recepção, auditório |
Algum desses existe na sua empresa. Provavelmente vários.
Três perguntas desconfortáveis
Quando foi a última atualização de firmware desses aparelhos? Para a maioria das empresas de médio porte, a resposta honesta é “nunca” — ou “na instalação”.
Algum deles está acessível pela internet? Costuma estar, porque o fornecedor pediu acesso remoto para suporte. Foi exatamente assim na França.
Eles estão na mesma rede dos servidores e estações? Se a rede é plana, um aparelho comprometido vira ponto de partida para tudo o mais.
Por que a TI não enxerga
Não é incompetência. É uma lacuna de responsabilidade que se repete em quase todo ambiente que avaliamos.
O equipamento foi comprado por outra área, com outro orçamento, por um motivo operacional legítimo. A TI não participou da compra, não recebeu a documentação, não tem a senha do painel e às vezes nem sabe que ele existe.
Quando o contrato de manutenção acaba, o aparelho não para de funcionar. Ele só para de ser atualizado — e continua na rede, em silêncio, por anos.
Na França, esse silêncio durou até a noite de um domingo.
O que fazer, na ordem
1. Descubra o que está na rede. Não pelo inventário de patrimônio — pela rede. Uma varredura mostra tudo que tem endereço IP, inclusive o que ninguém cadastrou. É normal aparecer equipamento que ninguém sabia que estava conectado.
2. Verifique o que está exposto à internet. Para cada aparelho encontrado, a pergunta é simples: precisa ser alcançável de fora? Na enorme maioria dos casos, não. Quando o fornecedor precisa de acesso remoto, o caminho é VPN com credencial nominal e prazo, não porta aberta.
3. Separe as redes. Dispositivo conectado que não é estação nem servidor deve viver em rede segregada, sem rota livre para onde estão os dados. Se um equipamento for comprometido, a segmentação é o que impede que o incidente vire invasão da empresa inteira.
4. Levante a situação de firmware. Para cada modelo: ainda recebe atualização do fabricante? Qual a versão instalada? Equipamento fora de suporte é decisão de risco — manter, substituir ou isolar —, e precisa ser decisão consciente, não esquecimento.
E aqui vale um atalho: levantar isso manualmente, aparelho por aparelho, é lento e costuma deixar coisa de fora. Um pentest, ou teste de intrusão, percorre o ambiente do ponto de vista de quem quer entrar e mostra, na prática, quais desses equipamentos estão alcançáveis, quais respondem com credencial padrão e quais rodam versão vulnerável. É a diferença entre supor que está tudo bem e saber.
5. Troque as senhas padrão. Boa parte desses aparelhos sai de fábrica com usuário e senha publicados no manual. É o primeiro lugar onde um atacante olha.
6. Monitore o comportamento. Equipamento de refrigeração tem rotina previsível. Comando de degelo fora de hora, acesso vindo de endereço estranho, mudança de configuração de madrugada — tudo isso é anomalia detectável, se alguém estiver olhando.
Esse último ponto é o que separa prejuízo de susto. Na França, os refrigeradores ficaram a 50 °C por cerca de seis horas antes de alguém perceber. Em clientes que contam com o MDR da Strati, a contenção de incidentes de porte médio costuma acontecer em menos de 30 a 40 minutos.
Seis horas estragam um supermercado. Trinta minutos estragam um domingo.
Dispositivos conectados mudaram o perímetro
Durante muito tempo, proteger uma empresa significava proteger servidores, estações e e-mail. Esse perímetro acabou.
Hoje qualquer coisa com endereço IP é superfície de ataque — e a maior parte dessas coisas foi comprada por quem não pensa em segurança, instalada por quem não responde por ela, e esquecida por todo mundo.
O ataque na França não exigiu técnica avançada. Exigiu apenas que ninguém estivesse olhando para 1.700 equipamentos expostos rodando software velho.
É por isso que, na Strati, todo contrato começa por um assessment. Não para entregar uma lista de problemas — para saber o que existe antes de assumir a responsabilidade de proteger. E o que existe quase sempre surpreende.
Você sabe quantos dispositivos conectados existem hoje na sua rede? É a primeira coisa que mapeamos. Fale com a Strati e comece pelo assessment.