Ransomware no Brasil 2026: a porta de entrada não é mais só o e-mail
25/08/2026
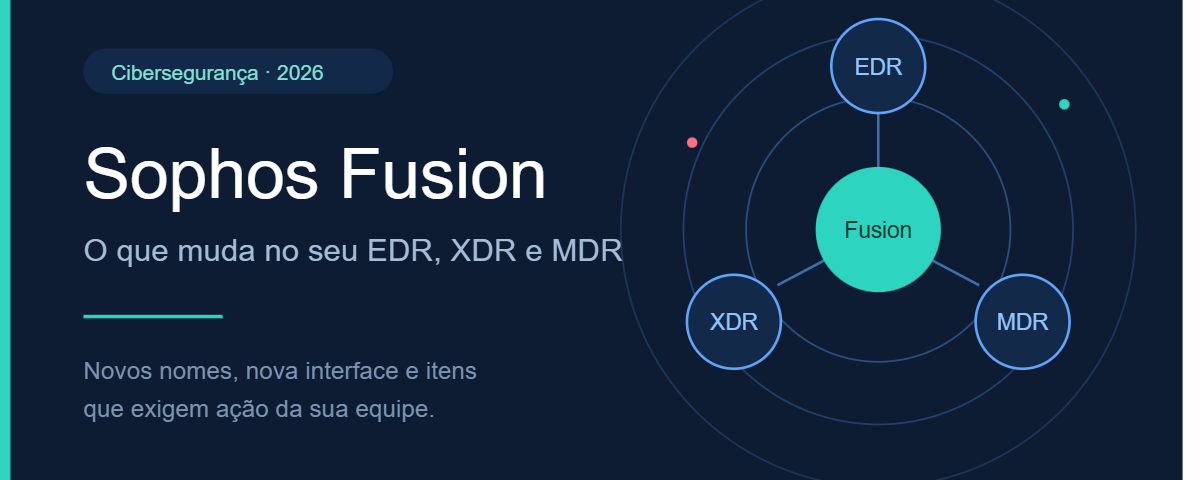
Se você usa Sophos hoje, em algum momento dos próximos meses vai abrir o console e encontrar uma tela diferente da que conhece. Não é bug, não é migração de fornecedor: é o maior conjunto de mudanças que a Sophos já aplicou de uma vez nas linhas de EDR, XDR e MDR.
A pergunta que interessa para quem toca uma TI enxuta não é “o que a Sophos lançou”. É: isso muda alguma coisa no meu dia a dia, e eu preciso fazer algo antes?
Vamos ao arroz com feijão.
O que é o Sophos Fusion
O Sophos Fusion é o que a Sophos chama de AI-Native Cybersecurity Defense System — um sistema de defesa cibernética nativo de IA. Na prática, é a arquitetura que une os pontos de controle da Sophos, agentes de IA e os analistas humanos dentro de uma mesma operação.
Dois pontos importantes para desmistificar o nome:
- Fusion não é um produto novo que você precisa comprar. Segundo a própria Sophos, o Fusion é a forma como clientes e parceiros passam a experimentar esse sistema de defesa — é a evolução do Sophos Central, o lugar único para ver, gerenciar e operar a segurança.
- Ele nasce da aquisição da Secureworks. A Sophos combinou sua evolução em IA e operações de segurança com a tecnologia Taegis, da Secureworks, e é daí que vem boa parte dos ganhos de detecção descritos abaixo.
A Sophos também posiciona o Fusion dentro de uma categoria emergente de “cyber defense system”, que o Gartner descreve como a próxima grande disputa do mercado de cibersegurança.
Além das atualizações em EDR, XDR e MDR, o Fusion trouxe três soluções novas ao portfólio: Sophos Next-Gen SIEM, Sophos AI Defense e Sophos CISO Advantage.
Os nomes mudaram: entenda antes de confundir na renovação
Mudança de nomenclatura parece detalhe até a hora de ler uma proposta comercial ou comparar contrato. Fica assim:
| Nome anterior | Nome atual |
|---|---|
| Sophos MDR Essentials | Sophos MDR |
| Sophos MDR Complete | Sophos MDR Plus |
| Sophos XDR | Sophos XDR (posicionado como Sophos XDR Powered by Secureworks) |
As mudanças de nome dos tiers de MDR ocorreram em agosto de 2026 e valem ao mesmo tempo para clientes novos, clientes existentes e MSPs. O produto XDR continua se chamando Sophos XDR; o termo “Powered by Secureworks” aparece em materiais e documentação para diferenciar a versão aprimorada da anterior durante a transição.
O que muda no Sophos EDR
Para quem usa só EDR, os ganhos são concentrados na experiência de investigação e na resposta:
- Nova experiência de Security Operations, que substitui o atual Threat Analysis Center — alertas, contexto, fluxo de investigação e ações de resposta num só lugar.
- Busca melhorada no Endpoint Data Lake, com busca em linguagem natural, construção guiada de consultas, consultas salvas e tagging. Na prática: menos dependência de quem “sabe escrever a query certa”.
- Mais visibilidade da atividade dos endpoints, para identificar comportamento suspeito antes.
- Resposta em escala: ações em vários dispositivos direto da lista de devices, incluindo isolamento em massa de endpoints afetados.
- Proteção reforçada contra tamper — dificultar que o atacante desative a própria ferramenta de segurança.
- Evolução das tecnologias anti-exploit, com foco em técnicas de ataque habilitadas por IA.
O que muda no Sophos XDR
O XDR é onde a herança Secureworks aparece com mais força:
- Milhares de detectores adicionais vindos da Secureworks, além de construtor de regras customizadas e AI Detection Analysis.
- Nova interface de Security Operations no Sophos Central, no lugar do Threat Analysis Center.
- Integrações bidirecionais ampliadas e mais ações de resposta em ferramentas de terceiros.
- Automação (SOAR) com conectores e playbooks prontos.
- Inteligência de ameaças da Counter Threat Unit (Sophos X-Ops) acessível dentro do Sophos Central.
- Sophos Email Monitoring System (EMS) incluído: monitoramento de ameaças em e-mail de forma agnóstica de fornecedor, rodando ao lado da sua solução de e-mail atual como segunda camada de detecção.
- Sophos Next-Gen SIEM como add-on opcional, para retenção de longo prazo de telemetria relevante para ameaça e compliance, e integrações de dados customizadas.
O que muda no Sophos MDR
Para quem já compra o serviço gerenciado, o destaque é operacional:
- Threat hunting contínuo e orientado por inteligência, com IA agêntica. As caçadas autônomas usam os IoCs mais recentes da Counter Threat Unit da Sophos X-Ops, e os achados são investigados e tratados pelos analistas da Sophos.
- Mais integrações bidirecionais e ações de resposta em endpoint, firewall, e-mail, identidade e outros.
- Sophos EMS incluído também no MDR.
- Next-Gen SIEM disponível como add-on opcional.
Um detalhe que costuma gerar dúvida em renovação: a Sophos afirma que todas essas melhorias valem para os dois tiers — integrações turnkey, ações de resposta, threat hunting contínuo e EMS estão incluídos tanto no Sophos MDR quanto no Sophos MDR Plus.
Quando isso chega no seu ambiente
Esse é o ponto em que cliente direto e cliente atendido por MSP seguem caminhos diferentes.
Clientes diretos: em setembro de 2026, a Sophos informou que o rollout para clientes existentes já estava em andamento e deve se estender por vários meses. O aviso de quando a sua conta será atualizada aparece no próprio console de administração.
Ambientes gerenciados por MSP: os tenants gerenciados por parceiro são atualizados um pouco depois, a partir do CYQ4 de 2026. Quando chega a vez, todos os tenants do mesmo MSP são atualizados juntos — a ideia é manter uma plataforma operacional única para o parceiro. Até lá, o MSP segue operando nas soluções atuais, e a Sophos indicou que divulgará mais detalhes perto da disponibilidade geral para MSPs.
Tem algo que exige ação da sua equipe?
Sim. No Upgrade Center, a Sophos publicou itens marcados como “Action required” — ou seja, coisas que não acontecem sozinhas:
- Reautorizar integrações de Response Actions.
- Verificar e habilitar as ações de resposta do Sophos Firewall.
- Configurar o Sophos Email Monitoring System (EMS), agora incluído no MDR e no XDR — ele só entrega valor depois de configurado.
- Cliente de Cloud Optix: a Sophos publicou uma FAQ específica sobre a descontinuação do Cloud Optix e o que clientes de MDR e XDR precisam fazer. Se essa solução faz parte do seu ambiente, esse é um item de planejamento, não de “vejo depois”.
Traduzindo para linguagem de gestão: upgrade automático de plataforma não é o mesmo que ambiente pronto. A licença chega sozinha; a configuração, a reautorização das integrações e o aproveitamento das capacidades novas dependem de alguém executar.
O que fazer nos próximos 30 dias
Um roteiro simples para não ser pego de surpresa:
- Mapeie o que você tem hoje. EDR, XDR ou MDR? Qual tier? Ambiente direto ou gerenciado por parceiro? Isso define o seu calendário.
- Verifique os itens de ação no console, principalmente integrações de Response Actions e firewall.
- Planeje o EMS, se você tem MDR ou XDR — é capacidade nova já inclusa.
- Reveja o Cloud Optix, se aplicável.
- Prepare o time para a nova interface. Runbook, procedimento de plantão e materiais de treinamento que citam o “Threat Analysis Center” vão precisar de atualização.
- Avalie se o Next-Gen SIEM faz sentido para o seu caso de retenção e compliance — é add-on opcional, não obrigatório.
Perguntas frequentes
O Sophos Fusion é um produto que preciso comprar?
Não. A Sophos descreve o Fusion como a evolução do Sophos Central e a forma como clientes e parceiros passam a experimentar o sistema de defesa nativo de IA da empresa.
Meu MDR Complete deixou de existir?
Não. Ele foi renomeado para Sophos MDR Plus. O MDR Essentials passou a se chamar Sophos MDR.
Preciso trocar de produto para ter as novidades?
Não. As melhorias chegam via atualização das soluções existentes de EDR, XDR e MDR. Next-Gen SIEM e AI Defense são add-ons opcionais.
Sou atendido por um MSP. Quando meu ambiente muda?
A partir do CYQ4 de 2026, e todos os tenants do mesmo MSP são atualizados no mesmo momento.
O upgrade quebra minha operação atual?
A Sophos mantém uma FAQ específica sobre impacto em implantações existentes no Upgrade Center — vale ler antes de agendar mudanças no ambiente.
Conclusão
A atualização do Sophos Fusion entrega ganhos reais: detecção mais ampla, investigação mais rápida, resposta em escala e threat hunting contínuo com IA. Mas ela também troca a interface que sua equipe usa todo dia, renomeia serviços que estão nos seus contratos e deixa itens de configuração na sua mão.
Ferramenta boa mal configurada continua sendo risco. A diferença entre “temos XDR” e “estamos protegidos” está em quem opera, quem configura e quem responde às 3 da manhã.
Na Strati, a gente trata segurança como responsabilidade compartilhada: não é terceirizar o problema, é dividir o risco — com assessment estruturado no onboarding, operação 24/7 e governança documentada em relatório mensal e QBR. Detectar e apontar é metade do caminho; o que muda o resultado é detectar e corrigir.
Quer uma leitura objetiva de como essa transição afeta o seu ambiente? Fale com a Strati e comece por um assessment do cenário atual.