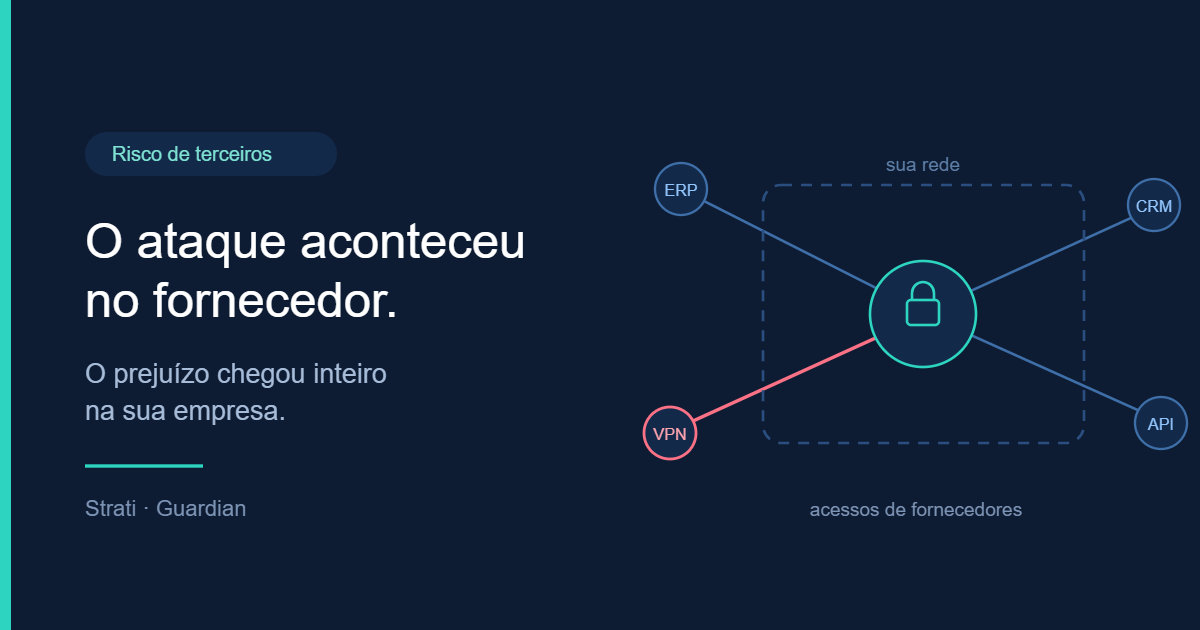
O ataque aconteceu no fornecedor. O prejuízo chegou inteiro na sua empresa.
02/10/2026
A preparação contra ransomware ganhou urgência no Brasil. Primeiro, os números: em agosto de 2026, o país registrou 27 ataques no Ransomware.live, o maior número do ano e a terceira alta mensal seguida. Assim, o Brasil chegou à sexta posição do ranking global, atrás de Estados Unidos, Alemanha, Itália, Reino Unido e Canadá.
O que os números de agosto mostram
No mundo todo, foram 1.212 casos em agosto. Além disso, a alta foi de 27% sobre julho, e o volume é o maior em 12 meses. Também chama atenção o ranking de setores: manufatura (185 casos) e tecnologia (161) lideram, e serviços financeiros cresceram 38%. Os dados foram divulgados pela Cohesity e publicados pelo TI Inside.
Três meses seguidos de alta indicam mudança de mira, não oscilação. Por isso, para uma empresa de médio porte, a pergunta deixou de ser “se” haverá uma tentativa. Ou seja, o que importa agora é quanto tempo a operação levaria para voltar ao normal.
O ataque costuma acontecer quando ninguém está olhando
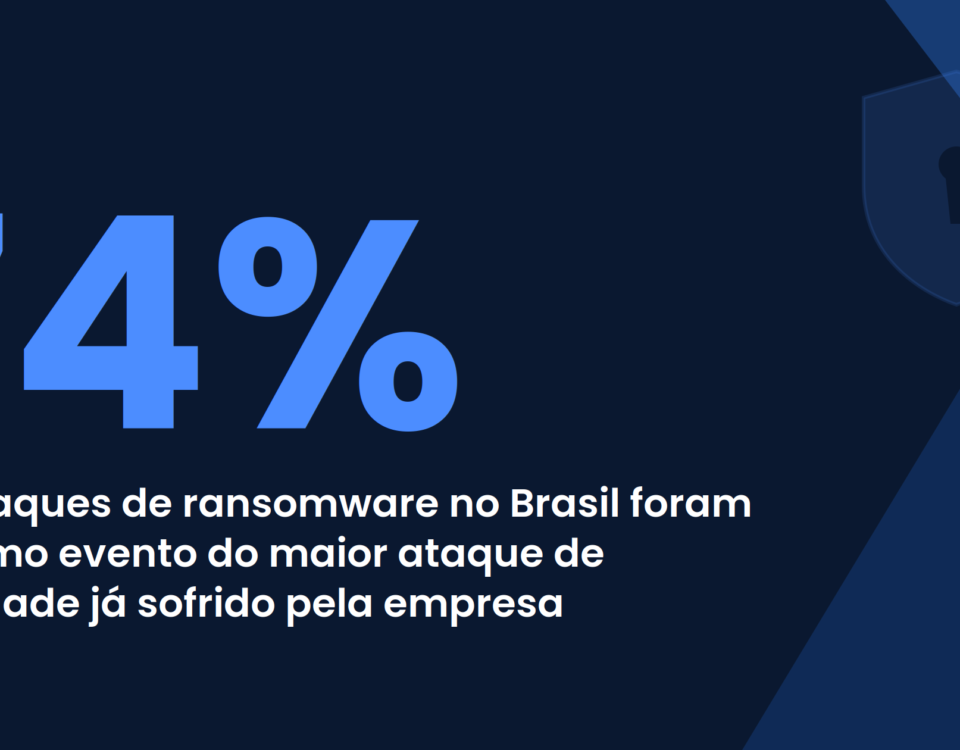
O Active Adversary Report 2026, da Sophos, analisou 661 casos de resposta a incidentes em 70 países. Em 88% dos casos, as cargas de ransomware foram executadas fora do horário comercial. Além disso, em 59% dos incidentes não havia autenticação multifator (MFA). Esses números aparecem em matéria do TI Inside sobre o relatório.
Uma equipe de TI enxuta, que atua em horário comercial, tem pouca chance de perceber esse movimento a tempo. Portanto, a detecção contínua faz parte da preparação. Também já analisamos, em outro texto, as principais causas de entrada dos ataques de ransomware no Brasil.
Preparação contra ransomware: comece pelo pentest
Um bom início é fazer um pentest, o teste de invasão controlado. Ele simula o que um atacante faria e entrega um relatório com as vulnerabilidades que poderiam ser exploradas. Assim, a empresa descobre onde está exposta antes que alguém de fora descubra.
O relatório também funciona como ponto de partida. Além disso, ele organiza as correções por criticidade e dá à empresa um plano de melhorias diante de um cenário de ataque real.
No pentest da Strati, o teste pode ser externo (Black Box), feito de fora para dentro e sem informações internas. Ou então, pode ser interno (Grey Box), que avalia a movimentação lateral de um invasor dentro da rede. O resultado é um relatório técnico, com classificação de criticidade pelo CVSS e plano de mitigação, e um relatório executivo, com foco em ações. Depois das correções, recomendamos um reteste.
Vale um alerta importante: o pentest não elimina o risco sozinho. Ele apenas mostra onde está o problema, e o valor aparece quando as correções acontecem. Por exemplo, no setor financeiro o tema ainda tem peso regulatório, e explicamos o caso do Banco Central em outro artigo.
Do relatório à recuperação: o que vem depois
Depois do relatório, a sequência costuma ser esta:
- Primeiro, corrigir por prioridade. As falhas críticas vêm antes das demais, e a gestão de vulnerabilidades mantém esse ciclo ativo, em vez de uma correção única.
- Depois, mapear o restante do ambiente. O assessment de segurança avalia controles CIS, Active Directory, Microsoft 365 e firewalls, e devolve um nível de risco e um roadmap.
- Em seguida, detectar e responder 24/7. Um SOC com MDR cobre as horas em que a equipe interna não está olhando. Na Strati, o tempo de contenção fica abaixo de 30 a 40 minutos em incidentes de porte médio.
- Por fim, testar a recuperação. Cronometre uma restauração completa de backup, de ponta a ponta. Na pesquisa State of Ransomware 2026, da Sophos, 85% dos respondentes brasileiros usaram backup para recuperar dados criptografados. Portanto, um backup que nunca foi restaurado é uma hipótese, não um plano.
Onde a Strati entra
Muitas empresas contratam um pentest, recebem o relatório e ficam sem equipe para corrigir tudo. Por isso, o modelo da Strati faz diferença: nós detectamos e corrigimos, e não apenas apontamos o problema. Assim, pentest, assessment, correção, SOC 24/7 e backup trabalham no mesmo desenho, dentro do Guardian.
A segurança continua sendo responsabilidade compartilhada. Por isso, a Strati assume a operação e o acompanhamento, e a sua equipe mantém a decisão sobre o negócio. Se a sua empresa ainda não fez um pentest, ou fez e não saiu do relatório, vale uma conversa. Então, fale com um especialista da Strati e comece a sua preparação contra ransomware com um plano claro.