Seu WordPress está atualizado. Seu site pode estar vulnerável do mesmo jeito.
03/11/2026
A temporada de planejamento orçamentário está acontecendo agora. Em algum momento das próximas semanas, uma planilha vai circular entre a diretoria da sua empresa com as linhas de investimento do ano que vem.
A pergunta é simples: cibersegurança está lá?
Não como “tem antivírus, está coberto”. Como linha própria, com valor definido, dono e justificativa.
Se a resposta for não, vale olhar o que os números do Brasil dizem sobre a aposta que isso representa.
O Brasil virou alvo preferencial
Não é percepção. É medição, e de várias fontes independentes.
Uma organização brasileira recebe em média 4.001 tentativas de ataque por semana, segundo a Check Point. A média mundial é de 2.270. Ou seja, quase o dobro.
O crescimento também é desproporcional: 44% em doze meses no Brasil, contra 17% no resto do mundo. Não estamos acompanhando uma tendência global, estamos à frente dela.
Em ransomware, o retrato é ainda mais direto. Em outubro, o Brasil registrou 32 vítimas corporativas e ficou em quarto lugar mundial, segundo a plataforma Ransomware.live. Foi o quinto mês consecutivo de alta: 23 em junho, 26 em julho, 27 em agosto, 31 em setembro, 32 em outubro.
Repare na curva. Não é um pico, é uma escalada.
A Trellix, olhando incidentes públicos, coloca o Brasil em terceiro lugar global, com 3,45% das ocorrências mundiais, atrás de Estados Unidos e Índia.
E não é problema só de banco e de governo. Na análise sobre vítimas de ransomware, a manufatura industrial concentra 22% dos casos, mais que o dobro do segundo colocado. Indústria de médio porte, com chão de fábrica conectado, está na linha de frente.
O descompasso
Agora o outro lado da conta.
Segundo a Brasscom, as empresas brasileiras destinam em média 6,4% do orçamento de TI à cibersegurança. O padrão internacional fica entre 8% e 12%.
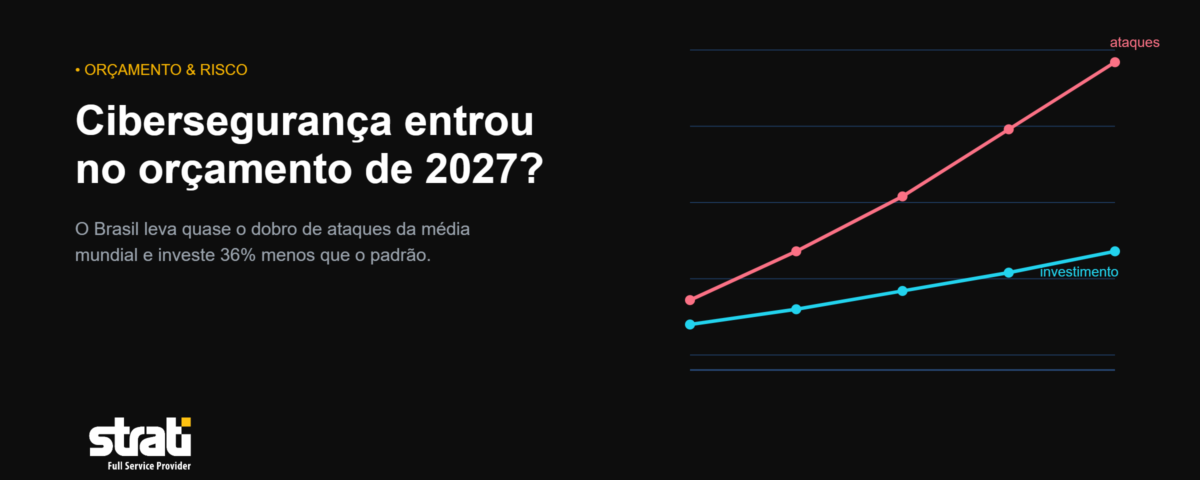
Somos o país que recebe quase o dobro de ataques da média mundial e investe cerca de 36% menos que o padrão internacional.
Essa tesoura é o problema.
Não é que o Brasil não invista. O setor deve movimentar R$ 126,9 bilhões entre 2026 e 2029, saindo de R$ 25,6 bilhões neste ano para R$ 29,6 bilhões em 2027. É crescimento real, de 49% no período.
Mas crescer a partir de uma base baixa, enquanto o ataque cresce mais rápido, significa que a distância aumenta mesmo com investimento subindo.
Três riscos que não aparecem na planilha
Quando a cibersegurança perde espaço no orçamento, costuma ser porque o risco foi avaliado só pelo lado da operação. E é a parte menor.
O risco operacional. Esse todo mundo enxerga: sistema parado, produção interrompida, equipe sem trabalhar. O dado que assusta é o tempo de volta, porque segundo a Brasscom 76% das empresas levam mais de 100 dias para se recuperar de um ataque. Não são três dias de susto. São três meses operando mal.
O risco sobre os dados. Dado de cliente vazado não volta. E desde a LGPD, vazamento tem consequência regulatória, não só constrangimento. Some-se que 73% das empresas brasileiras não têm seguro cibernético, segundo o ESET Security Report, enquanto 29% já sofreram pelo menos um ataque de ransomware.
O risco sobre a marca. Esse é o que quase nunca entra na conta, e costuma ser o mais caro. Quando um incidente vira notícia, o mercado não discute qual firewall falhou. Discute se dá para confiar naquela empresa. Clientes perguntam, concorrentes aproveitam, e o nome fica associado ao episódio por anos.
Proteger a operação é defesa de custo. Proteger a marca é defesa de receita futura.
O orçamento reativo é mais caro
Existe uma lógica silenciosa em muita empresa: se nada aconteceu, não é prioridade.
O problema é que, depois do incidente, o dinheiro aparece, e aparece nas piores condições possíveis.
Contratação emergencial custa mais. Decisão sob pressão é pior. Não há tempo de comparar fornecedor, negociar prazo ou planejar implantação. E o investimento acontece junto com o prejuízo da parada, não no lugar dele.
A diferença entre orçar antes e orçar depois não é se o dinheiro vai ser gasto. É quanto, em que condições, e com quanto estrago já feito.
Vale registrar outro contraste: a Brasscom aponta mais de 100 dias de recuperação na média brasileira. Em clientes que contam com MDR da Strati, a contenção de um incidente de porte médio costuma acontecer em menos de 30 a 40 minutos. A diferença entre esses dois números não é tecnologia, é alguém de plantão olhando no momento certo.
Um argumento novo para a diretoria
Há um elemento que mudou em 2026 e ajuda quem precisa defender a linha.
Tramita no Senado o PL 4.752/2025, que institui o Marco Legal da Cibersegurança no Brasil e foi aprovado na CCJ em dezembro de 2025. Se avançar, cibersegurança deixa de ser escolha de gestão e passa a ter contorno regulatório.
Quem já acompanhou a chegada da LGPD sabe como funciona: empresas que se prepararam antes trataram como projeto, e as que esperaram trataram como emergência.
Não é preciso prever o desfecho da tramitação para usar o argumento. Basta notar que a direção do movimento é clara.
Como construir a linha
Na prática, para sair da conversa genérica e chegar a um número defensável:
1. Descubra onde você está hoje. Qual percentual do orçamento de TI vai para segurança? Se ninguém sabe responder, esse já é o primeiro achado. A referência internacional é de 8% a 12%.
2. Mapeie o que existe antes de pedir dinheiro. Quais sistemas são críticos, quem tem acesso a eles, o que está sem suporte, quem responde por cada camada. Pedido de orçamento sem inventário vira discussão de opinião.
3. Traduza para linguagem de negócio. Quem aprova orçamento raramente é técnico. O que convence é tempo de parada, receita exposta e risco de imagem, não a severidade de uma vulnerabilidade.
4. Separe o que é reativo do que é preventivo. Depois do incidente, o orçamento aparece sozinho. O difícil é sustentar o preventivo quando nada deu errado, e é justamente ele que evita o reativo.
5. Preveja revisão no meio do caminho. Orçamento fechado uma vez por ano compete com um cenário de ameaça que muda em semanas. Revisão trimestral deixou de ser luxo.
A decisão de não decidir também é uma decisão
Deixar cibersegurança fora do orçamento de 2027 não significa adiar o gasto. Significa escolher que ele vai acontecer depois do incidente, em condições piores, e com o prejuízo já contabilizado.
Os números não deixam muito espaço para interpretação. O Brasil recebe quase o dobro de ataques da média mundial, subiu cinco meses seguidos no ranking de ransomware, e investe um terço a menos que o padrão internacional.
A pergunta que vale levar para a reunião de orçamento não é “quanto custa investir em segurança”. É “quanto custa não investir, e quem assume esse risco por escrito”.
Na Strati, todo contrato começa por um assessment. Não para entregar uma lista de problemas, mas para responder o que existe, em que estado está, quem acessa e quem responde. É também o documento que transforma pedido de orçamento em proposta defensável.
Quer construir a linha de cibersegurança de 2027 com base em dado, e não em achismo? Fale com a Strati